数据中心运维管理中信息系统运维的核心要求
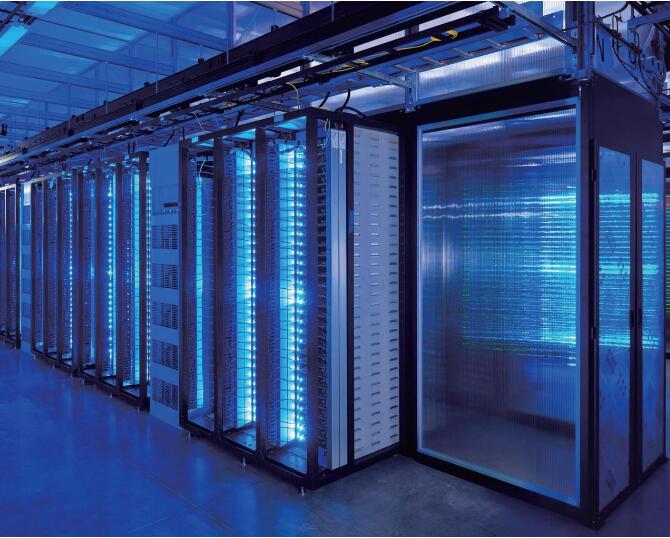
在数据中心运维管理中,信息系统作为承载业务逻辑与数据处理的核心资产,其运维要求直接关系到数据中心的可用性、安全性与连续性。以下从可用性、变更管理、安全合规、性能容量、应急响应、监控巡检、文档与知识管理、能效与硬件协同等方面,系统梳理信息系统的运维要求。
一、可用性要求
信息系统的运维首要目标是保障业务连续性与高可用性。具体要求包括:
- 根据业务关键等级设定可用性指标(如99.9%、99.99%或更高),并纳入服务等级协议进行考核。
- 消除单点故障,对关键组件(应用服务器、数据库、中间件、负载均衡等)采用集群、主备或双活架构。
- 制定并定期演练灾备切换流程,确保恢复时间目标与恢复点目标满足业务要求。
- 开展容量规划,预测业务增长对系统资源的需求,提前扩容或优化。
二、变更与发布管理要求
信息系统变更频繁,必须建立标准化、可追溯的变更控制机制:
- 所有生产环境变更须经过审批,评估风险、影响范围与回滚方案。
- 发布流程应实现自动化与灰度发布,减少人为失误。
- 版本控制严格,配置项与实际运行环境保持一致,禁止未经授权的修改。
- 变更后需进行验证测试,确认业务功能与性能未受负面影响。
三、安全与合规要求
信息系统运维必须满足网络安全等级保护、数据安全法等法规与标准要求:
- 实施最小权限原则,对运维人员实行分权分域管理,所有操作可审计。
- 定期进行漏洞扫描、渗透测试与配置基线检查,及时修复高危漏洞。
- 加强数据备份与加密,敏感数据须脱敏处理并满足存储与传输安全要求。
- 制定安全事件应急预案,及时发现、阻断、溯源与恢复。
四、性能与容量要求
确保信息系统性能稳定、资源利用合理:
- 设定性能基线,对响应时间、吞吐量、并发用户数、错误率等进行实时监控与告警。
- 定期进行性能测试与调优,识别瓶颈并优化数据库、中间件、网络或代码逻辑。
- 对CPU、内存、存储、连接数等资源进行容量管理,防止资源耗尽导致服务中断。
- 建立趋势分析机制,为扩容、改造与预算提供数据支持。
五、监控、告警与巡检要求
构建覆盖全栈的监控体系,实现主动运维:
- 监控范围应包括基础设施、操作系统、中间件、数据库、应用进程、接口与业务指标。
- 告警策略分级、去重、抑制,确保关键告警及时推送至责任人并闭环处理。
- 按计划执行日常巡检,记录巡检结果,发现异常及时处理并跟踪。
- 日志集中采集与分析,保留周期符合法规与审计要求。
六、应急响应与故障处理要求
建立高效的故障处理与应急机制:
- 分级定义故障级别(如P1至P4),明确响应时间与解决时限。
- 建立值班与升级机制,确保7×24小时运维支持。
- 记录故障处理过程,形成问题管理清单,通过根因分析防止复发。
- 定期组织应急演练,改进应急预案的可操作性。
七、文档与知识管理要求
运维工作依赖标准化文档与知识沉淀:
- 编制并维护系统架构图、部署手册、操作手册、应急预案与回滚方案。
- 配置管理数据库应准确、及时更新,与CMDB联动。
- 建立知识库,积累常见问题与解决方案,降低人员依赖,提升运维效率。
- 交叉培训和岗位AB角机制,确保关键岗位不因人员变动影响运维质量。
八、能效与硬件协同要求
信息系统运维需与数据中心基础设施协同管理:
- 对服务器、存储、网络等硬件的运行状态进行监控,及时发现故障隐患。
- 根据业务负载动态调度资源,优化能耗,支持绿色数据中心目标。
- 在硬件维护、固件升级、机房搬迁等场景下,制定信息系统停机或降级运行计划,减少对业务的影响。
九、自动化与智能化运维要求
持续提升运维自动化水平,减少人工干预:
- 推广自动化部署、配置管理、扩缩容、备份与恢复。
- 引入智能化告警收敛、异常检测与根因定位,提高故障处理效率。
- 将重复性、规则化工作转换为脚本或平台任务,释放运维人力。
综上,数据中心信息系统的运维要求可归纳为:保可用、控变更、守安全、提性能、强监控、快应急、精文档、促协同、推自动化。这些要求相互关联,需通过制度、流程、工具与人员能力的综合建设来落实,最终保障信息系统稳定、安全、高效地支撑数据中心的业务运行。
如若转载,请注明出处:http://www.sqoza.com/product/2.html
更新时间:2026-10-25 06:31:03